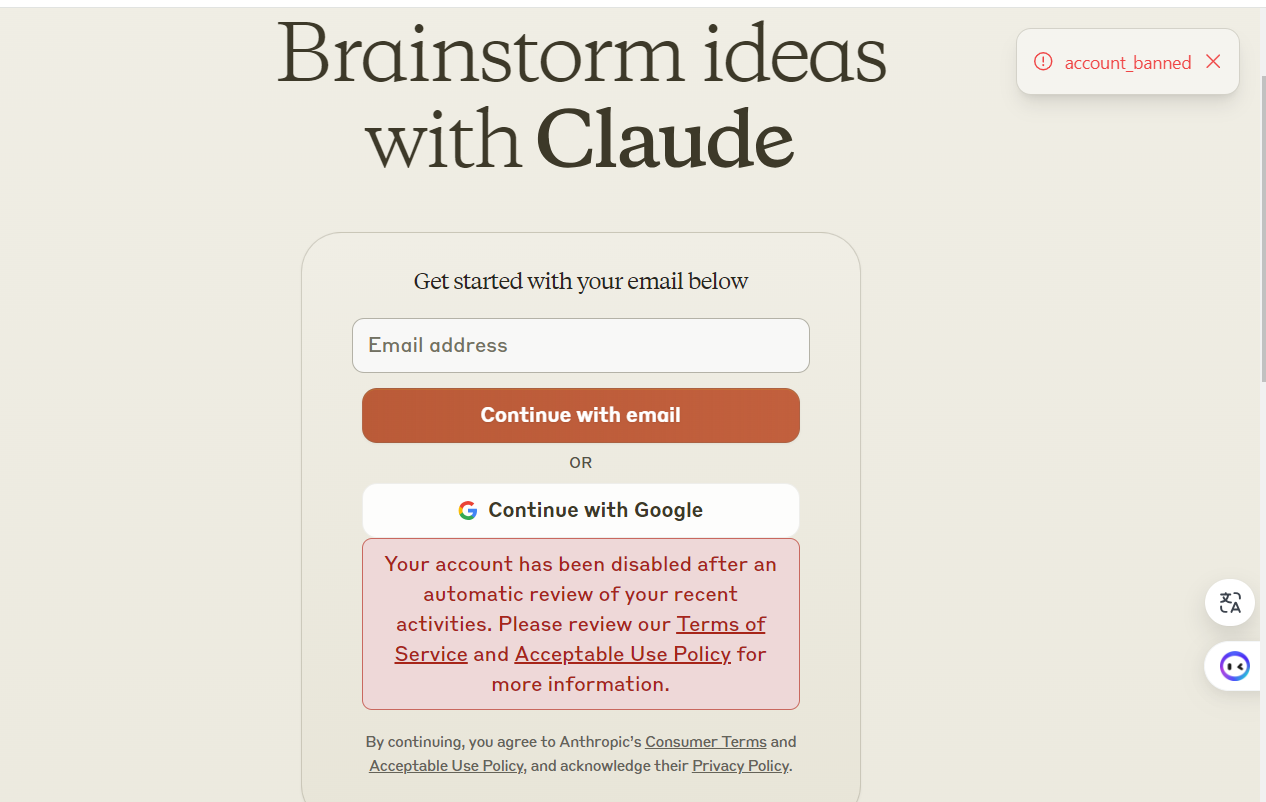
La comunidad china de usuarios de Claude asegura haber hecho ingeniería inversa al mecanismo de suspensión de cuentas de Anthropic y describe un supuesto sistema de puntaje oculto. Anthropic no ha confirmado su existencia y las publicaciones que lo difunden reconocen que no hay verificación independiente.
El relato se viralizó el 28 de octubre en X con dos posts que suman cerca de 770.000 vistas, según el recuento de aicodewith.ai. Según esa recopilación, los hallazgos vendrían de "reverse engineering by the Chinese community". La cobertura en Medium resume que se trataría de un análisis basado en "reverse engineering, experimentation, and practical observations", con la advertencia explícita de que estas afirmaciones no han sido verificadas independientemente.
Según la tesis difundida, cada cuenta partiría con un puntaje que subiría o bajaría según registro, pago, uso, IP y antigüedad. La versión en chino de reverse engineering by the Chinese community lo resume como "sistema de puntaje de crédito": cada cuenta nueva obtiene un puntaje inicial y luego el sistema hace ajustes dinámicos; si cae por debajo de un umbral, se banea, y recuperar puntos sería muy difícil.
Los factores que menciona la investigación no oficial incluyen registro, donde la IP limpia sería lo más importante; pagos, donde suscribirse inmediatamente tras el registro o saltar directo a Max restaría puntos; uso y dispositivos, donde la estabilidad sería clave y la inconsistencia geográfica entre IP de registro, tarjeta y login sería penalizada; y antigüedad, donde cuentas de 2023 tendrían mayor margen.
También se describe un periodo de observación previo al baneo, con logout inesperado como síntoma.
Anthropic, en su documentación oficial citada por aicodewith.ai, solo lista tres motivos de baneo: violaciones repetidas de la política de uso, creación de cuenta desde región no soportada y violaciones de términos de servicio. La compañía no ha publicado reglas de puntos.
El episodio no describe una vulnerabilidad, sino una hipótesis comunitaria sobre cómo operan los sistemas antifraude modernos.
Fuentes
- Medium — How Claude Accounts Get Banned: An Unofficial Investigation Shared by the Chinese AI Community (30 oct 2026)
- aicodewith.ai — Claude Account Ban Reasons: The Points System Claim, Official Appeals, and Claude Code with an API Key (29 oct 2026) — "Anthropic has never published any points
- BusinessFocus — Usuarios de Claude en China y Hong Kong sufren un bloqueo masivo de cuentas; la comunidad de código abierto china revela el nuevo ‘sistema de puntos de crédito’ de Claude. (30 oct 2026)
- Dev.to — Does Claude Secretly Score Your Account? We Checked the Viral 18-Rule List
Créditos Imagen: Medium y aicodewith.