La nueva función de OpenAI autoriza a sus agentes de automatización a leer e ingresar códigos de autenticación enviados por correo electrónico. Una herramienta diseñada para reducir la fricción en el inicio de sesión que, en mercados vulnerables como México y América Latina, enciende serias alarmas de ciberseguridad.
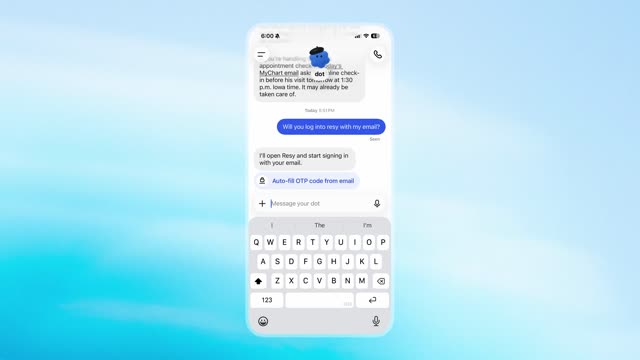
En la carrera por eliminar cualquier rastro de fricción en la interacción entre humanos y computadoras, OpenAI ha dado un paso audaz dentro del desarrollo de sus agentes autónomos Dots. La compañía anunció que estas herramientas digitales ahora pueden acceder de forma autónoma al correo electrónico del usuario para leer e ingresar códigos de verificación de un solo uso (OTP, por sus siglas en inglés) durante el proceso de inicio de sesión en diversas plataformas.
Aunque la automatización de la autenticación promete agilizar flujos de trabajo complejos, la medida introduce un debate urgente sobre la delegación de credenciales críticas a sistemas que operan en la nube.
1. Automatización de credenciales: acceso por única ocasión o permanente
La implementación técnica de OpenAI permite a los usuarios definir el alcance del control otorgado a los agentes Dots al enfrentarse a una ventana de verificación:
- Permiso puntual (Allow Once): Autoriza al agente a acceder a la bandeja de entrada para extraer un código específico durante una sesión activa.
- Permiso permanente (Always Allow): Delega de forma continua la lectura de correos de autenticación para que el agente inicie sesión de manera transparente en segundo plano.
Si bien esta capacidad soluciona uno de los mayores cuellos de botella en la automatización de tareas multitarea, implica ceder la custodia de uno de los pilares de la seguridad digital contemporánea: la validación de identidad.
2. El factor de riesgo en México y América Latina: Phishing y compromiso de cuentas
En el contexto informático de México y la región de Latam —donde las campañas de phishing, el secuestro de credenciales y la ingeniería social a través del correo electrónico registran índices alarmantes— esta funcionalidad añade un vector de ataque considerable.
Si la cuenta de correo de un usuario o el entorno donde opera el agente resulta comprometido, los ciberdelincuentes no solo obtienen acceso a la correspondencia habitual, sino que cuentan con una puerta de entrada automatizada a todos los servicios vinculados. La falta de educación en ciberseguridad en torno a la gestión de permisos en la nube aumenta la probabilidad de que usuarios otorguen accesos permanentes sin medir las repercusiones en caso de una filtración de datos.
3. Estrategias de mitigación: ¿Qué sigue para los usuarios y las empresas?
Ante la integración de agentes con capacidad de lectura de OTP, resulta imprescindible adoptar medidas proactivas de protección y gobernanza digital:
- Uso de correos dedicados: Separar las cuentas de correo corporativas y personales de aquellas utilizadas exclusivamente para la interacción y pruebas con agentes de IA en la nube.
- Revisión y revocación periódica de permisos: Auditar constantemente qué servicios y agentes mantienen autorización activa para leer la bandeja de entrada.
- Exigencia de auditorías e historiales de acceso: Demandar a los proveedores de IA registros detallados (logs) que muestren exactamente cuándo, cómo y por qué un agente leyó un código de verificación.
Fuentes y créditos: Texto adaptado y redactado por el equipo editorial de Digitalia con base en la documentación oficial de OpenAI Help.